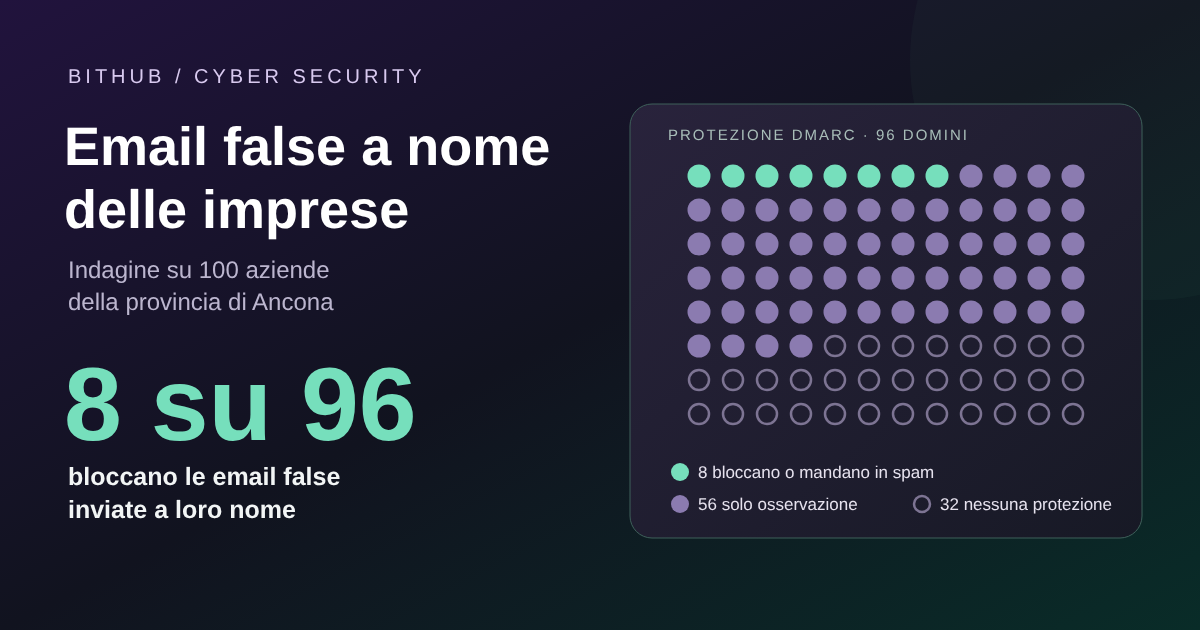
Chiunque può spedire un'email che sembra arrivare dal tuo negozio, dal tuo hotel o dal tuo studio. Il nome nel mittente è il tuo, il logo pure, e il cliente non ha motivo di dubitare. Esiste un modo semplice e gratuito per impedirlo, ma in provincia di Ancona lo usa quasi nessuno.
Lo abbiamo verificato su un campione di 100 imprese locali scelte a caso: negozi, ristoranti, hotel, artigiani e studi professionali. Il 27 ottobre 2026 abbiamo controllato due cose che i clienti non vedono: come è protetto il dominio email e se il sito si apre con una connessione sicura.
Il risultato: solo 8 imprese su 96 bloccano le email false
96 imprese su 100 usano un indirizzo email con il proprio dominio, del tipo info@nomeazienda.it. Per proteggerlo esiste uno standard chiamato DMARC: un'indicazione pubblica che dice a Gmail, Outlook, Libero e agli altri provider cosa fare delle email che fingono di arrivare da quel dominio.
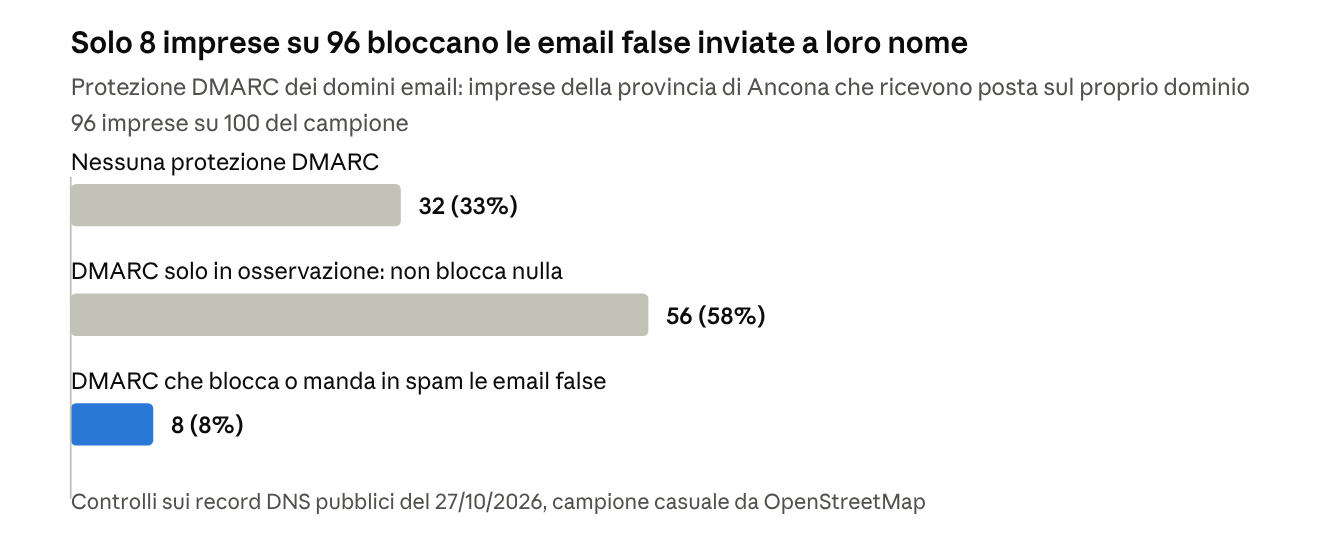
- 32 imprese non hanno nessuna protezione DMARC;
- 56 l'hanno attivata solo in modalità "osservazione" (
p=none): ricevono i rapporti, ma non bloccano nulla; - solo 8 chiedono ai provider di scartare o mettere in spam le email false (
p=quarantineop=reject).
In altre parole, per 88 imprese su 96 nulla chiede ai provider di fermare un'email falsa che usa il loro nome. Inoltre 11 domini non hanno il record SPF, l'elenco dei server autorizzati a spedire la posta dell'azienda, e 7 non hanno né SPF né DMARC.
Perché è un problema proprio adesso
Il Black Friday (venerdì 27 novembre) e il periodo di Natale sono i momenti in cui si compra di più online, e quindi quelli in cui i truffatori hanno più occasioni. Le email false più comuni imitano ciò che il cliente si aspetta di ricevere: una conferma d'ordine, una prenotazione da completare, un pagamento da regolarizzare, un buono sconto.
Se il dominio dell'impresa non è protetto, il truffatore può usare proprio quel nome. Il danno non è solo del cliente che perde i soldi: è anche del negozio, perché chi è stato truffato a nome di un'attività difficilmente si fida ancora di quel nome.
I siti: 7 su 100 senza una connessione sicura valida
Sette siti su 100 non si aprono con una connessione HTTPS valida: il browser mostra un avviso di sicurezza oppure la pagina non si carica. Di solito la causa è un certificato scaduto o configurato male, un problema che si risolve una volta per tutte impostando il rinnovo automatico.
C'è anche un dato che non riguarda la sicurezza ma la reperibilità: dei 110 siti che abbiamo estratto dalle mappe online, 10 non esistono più. Il dominio non è attivo, ma l'indirizzo compare ancora tra i dati dell'attività, e chi lo clicca trova una pagina vuota.
Come proteggere la tua email in tre passaggi
- Controlla il record SPF. Deve elencare tutti i servizi che inviano email per conto dell'azienda: la casella di posta, il gestionale, l'eCommerce, la piattaforma delle newsletter. Un servizio dimenticato rischia di finire nello spam.
- Attiva DMARC in osservazione. Si parte con
p=nonee un indirizzo dove ricevere i rapporti. Per qualche settimana si guarda chi invia email a nome del dominio e si sistemano i servizi legittimi che non risultano autorizzati. - Passa al blocco. Quando i rapporti sono puliti, si passa a
p=quarantine(le email false finiscono nello spam) e poi ap=reject(vengono scartate). È questo il passaggio che fa la differenza, e che oggi manca a 88 imprese su 96 del campione.
Le modifiche si fanno nel pannello DNS del dominio e non hanno costi. Il rischio da evitare è uno solo: passare al blocco senza aver prima autorizzato tutti i servizi che spediscono email per l'azienda.
Verifica il tuo dominio gratis
Con il nostro Web Diagnostics Toolkit puoi controllare in pochi secondi SPF, DMARC e certificato HTTPS del tuo sito, oltre alla velocità e alle intestazioni di sicurezza. È gratuito, non richiede registrazione ed è disponibile anche come app per iPhone e Android.
Se il risultato non è chiaro o vuoi che la configurazione la facciamo noi, scrivici: in genere è un lavoro di poche ore.
Come abbiamo fatto l'indagine
Il campione è stato estratto a caso tra le 615 attività della provincia di Ancona con un sito proprio censite su OpenStreetMap, dopo aver escluso catene nazionali, enti pubblici, associazioni e pagine social. Su 110 attività estratte, 10 avevano un dominio non più attivo; le altre 100 sono state analizzate il 27 ottobre 2026 tramite i registri DNS pubblici (MX, SPF, DMARC) e una prova di connessione HTTPS.
Il campione comprende 35 negozi, 23 attività di ristorazione, 23 strutture turistiche, 10 uffici e società di servizi, 5 artigiani e 4 farmacie e studi sanitari, soprattutto ad Ancona, Senigallia e Sassoferrato. OpenStreetMap non censisce tutte le imprese, quindi i numeri descrivono le attività presenti sulla mappa e non l'intera provincia. Non pubblichiamo i risultati dei singoli siti.
Domande frequenti su DMARC, SPF ed email false
Che cos'è DMARC?
È un'indicazione pubblicata nel DNS del dominio che dice ai provider di posta cosa fare delle email che fingono di arrivare da quel dominio: lasciarle passare, metterle nello spam o scartarle.
Che differenza c'è tra SPF e DMARC?
SPF elenca i server autorizzati a spedire email per il dominio. DMARC usa questo controllo (e la firma DKIM) e decide cosa fare delle email che non lo superano. Servono entrambi.
Attivare DMARC costa qualcosa?
No: è una modifica gratuita nel pannello DNS del dominio. Il lavoro sta nel verificare prima tutti i servizi che inviano email per l'azienda.
Se attivo il blocco rischio di perdere le mie email?
Sì, se un servizio legittimo (gestionale, newsletter, eCommerce) non è autorizzato in SPF o DKIM. Per questo si parte in osservazione e si passa al blocco solo dopo aver controllato i rapporti.
Come faccio a sapere se il mio dominio è protetto?
Puoi usare gratis il Web Diagnostics Toolkit di BitHub: inserisci l'indirizzo del sito e controlla le voci SPF e DMARC.
DMARC protegge anche dalle email false che ricevo io?
No: protegge i tuoi clienti e fornitori dalle email false con il tuo nome. Per le email che ricevi conta la protezione della tua casella di posta.
Il lucchetto HTTPS basta a dire che un sito è sicuro?
No, ma la sua assenza è un segnale d'allarme: un sito senza connessione sicura valida mostra un avviso del browser e allontana i clienti.